Weniger Cookie-Banner, eine Ausnahme für einfache Reichweitenmessung, Einwilligungen per Browser-Signal: Der Digital Omnibus der EU-Kommission hat viel versprochen. Wer darauf wartet, sollte sein Consent-Setup trotzdem nicht auf Eis legen. Im Parlament liegen weit über tausend Änderungsanträge, und im Rat ist das Verhandlungsmandat im Juni gescheitert. Bis eine Reform tatsächlich gilt, vergehen Jahre.
Dieser Artikel ordnet ein, was vorgeschlagen ist, wo das Verfahren steht und was das für Ihre Website heute bedeutet. Er ist eine fachliche Einordnung, keine Rechtsberatung. Stand der Informationen ist der 7. Oktober 2026.
Was die Kommission vorgeschlagen hat
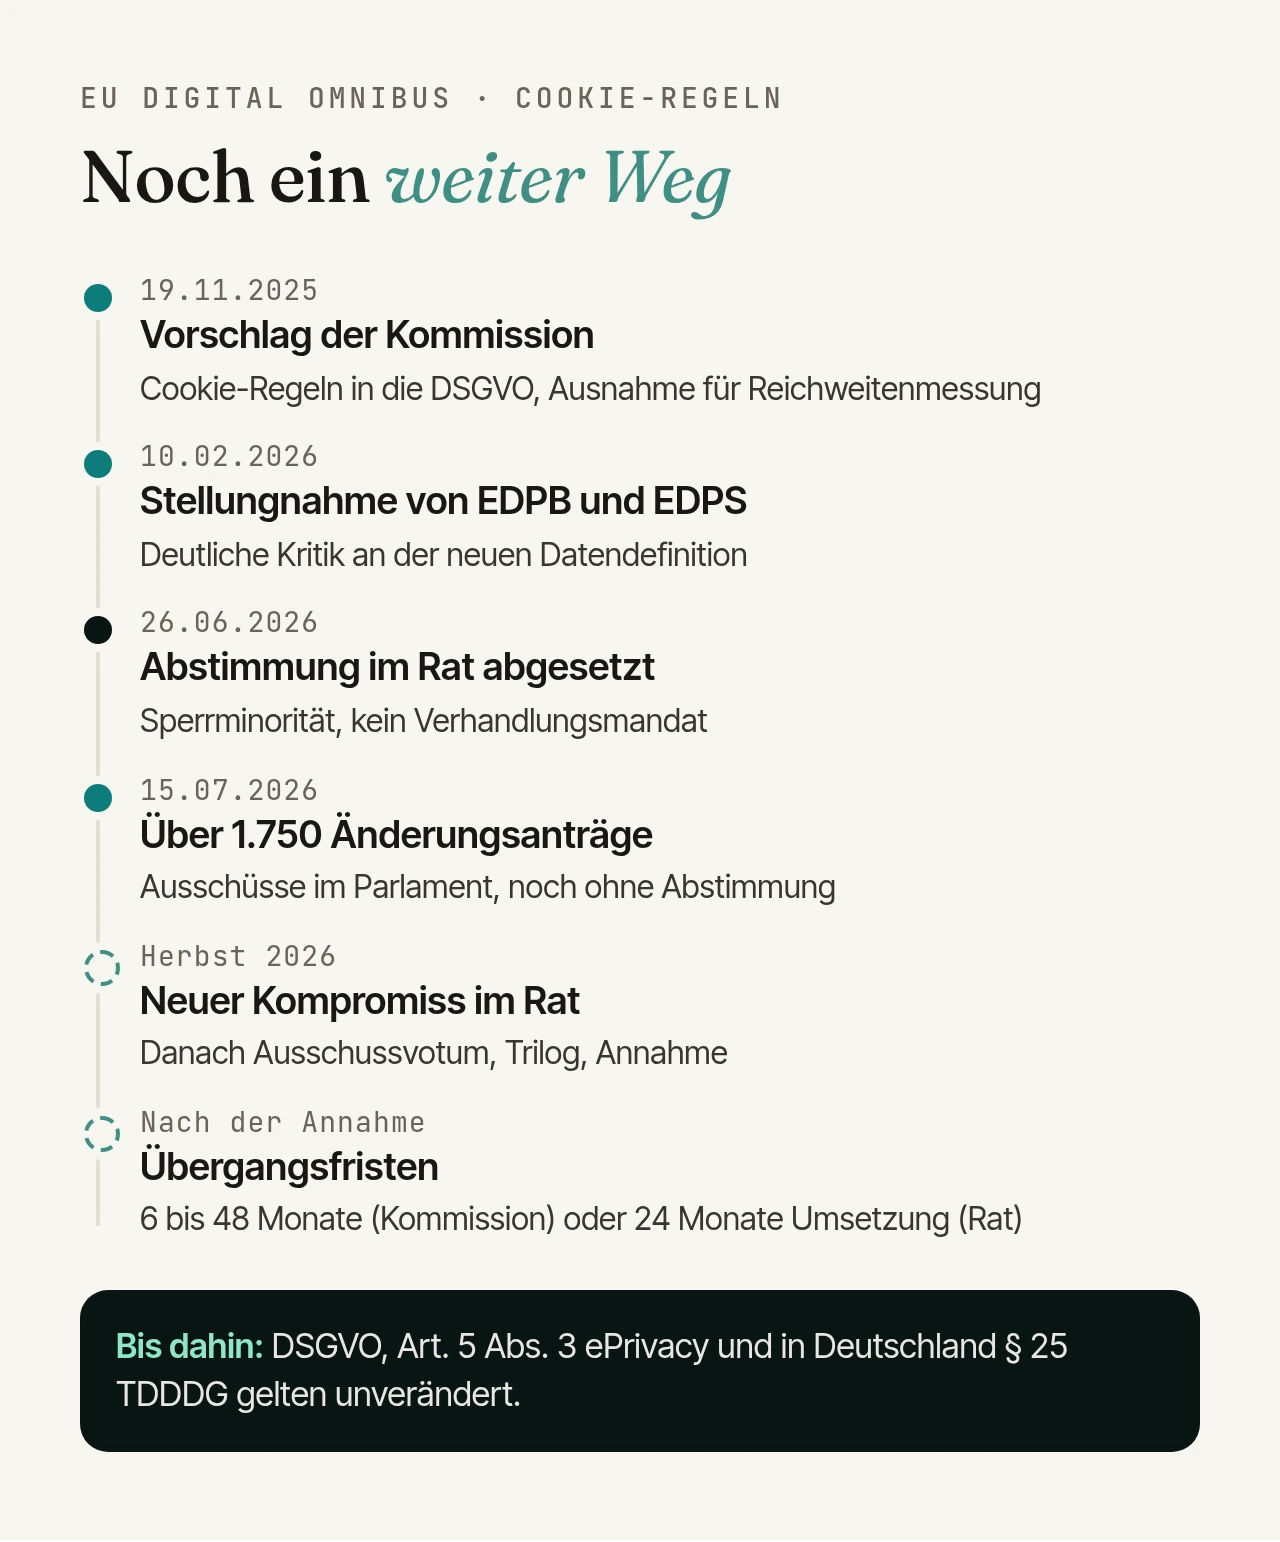
Am 19. November 2025 hat die Kommission den Digital Omnibus vorgelegt (COM(2025) 837), ein Paket, das mehrere Digitalgesetze auf einmal ändern soll. Für Websites sind drei Teile wichtig:
- Cookie-Regeln in der DSGVO. Ein neuer Artikel 88a DSGVO soll regeln, wann personenbezogene Daten auf Endgeräten gespeichert oder ausgelesen werden dürfen: grundsätzlich mit Einwilligung, aber mit Ausnahmen. Eine davon betrifft die Webanalyse direkt: das Erstellen zusammengefasster Nutzungsinformationen zur Reichweitenmessung, wenn der Betreiber das ausschließlich für sich selbst tut.
- Strengere Regeln für die Abfrage. Ablehnen soll mit einem einzigen Klick möglich sein, und nach einer Ablehnung dürfte der Betreiber mindestens sechs Monate lang nicht erneut fragen.
- Einwilligung per Browser-Signal. Ein neuer Artikel 88b soll maschinenlesbare Einwilligungen und Ablehnungen ermöglichen, etwa über Browser-Einstellungen. Geplant sind dafür lange Fristen: 24 Monate für Websites, 48 Monate für Browser.
Wichtig ist eine Einschränkung: Die neuen Regeln sollen nur für personenbezogene Daten gelten. Für alles andere bliebe es bei Artikel 5 Absatz 3 der ePrivacy-Richtlinie, in Deutschland also bei § 25 TDDDG. Zusätzlich will die Kommission die Definition personenbezogener Daten enger fassen. Genau dagegen haben sich der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte im Februar 2026 deutlich ausgesprochen.
Wo das Verfahren steht
Im Europäischen Parlament arbeiten der Industrie- und der Innenausschuss gemeinsam an dem Dossier. Bis zum Fristende am 15. Juli 2026 wurden dort mehr als 1.750 Änderungsanträge eingereicht. Die beiden Berichterstatterinnen haben die strittigsten Punkte, also Cookie-Regeln und Datendefinition, in ihrem Entwurf bewusst offen gelassen und den Verhandlungen in den Ausschüssen überlassen. Abgestimmt hat bisher kein Ausschuss.
Im Rat sollte der Ausschuss der Ständigen Vertreter am 26. Juni 2026 das Verhandlungsmandat beschließen. Der Punkt wurde kurzfristig abgesetzt, weil sich eine Sperrminorität abzeichnete. Bemerkenswert ist der Grund: Einem Teil der Mitgliedstaaten ging der Kompromiss nach Angaben der niederländischen Regierung bei der DSGVO nicht weit genug. Der Kompromisstext aus dem Juni verfolgte zudem einen anderen Ansatz als die Kommission: Er strich die neuen DSGVO-Artikel 88a und 88b sowie die neue Datendefinition und schrieb die Ausnahmen, darunter die Reichweitenmessung, direkt in die ePrivacy-Richtlinie. Die müssten die Mitgliedstaaten dann binnen 24 Monaten umsetzen. Inzwischen verhandelt der irische Ratsvorsitz einen neuen Kompromiss. Wie die nächste Abstimmung ausgeht, war zum Redaktionsschluss offen.
Nicht zu verwechseln ist das Dossier übrigens mit dem „Digital Omnibus on AI“, der die KI-Verordnung betrifft und bereits seit Juli 2026 gilt.
Was bis dahin gilt
Ein offizielles Datum für die Annahme gibt es nicht. Die Kommission hatte eine Einigung bis Juni 2026 angestrebt, der Europäische Rat drängt auf eine Einigung bis Ende 2026. Selbst dann folgen Übergangsfristen: im Vorschlag der Kommission sechs Monate für die Cookie-Regeln und bis zu 48 Monate für Browser-Signale, im Ratsentwurf 24 Monate für die Umsetzung in nationales Recht.
Bis dahin gilt unverändert, was heute gilt:
- § 25 TDDDG verlangt eine Einwilligung, wenn Informationen auf dem Endgerät gespeichert oder von dort ausgelesen werden, außer das ist für den ausdrücklich gewünschten Dienst unbedingt erforderlich. Eine Ausnahme für Reichweitenmessung kennt das Gesetz nicht.
- Die Datenschutzkonferenz trifft in ihrer Orientierungshilfe bewusst keine pauschale Aussage, ob Reichweitenmessung ohne Einwilligung zulässig ist. Das lasse sich allenfalls für eine genau definierte Konfiguration beurteilen. Das Auslesen von Geräteeigenschaften per JavaScript wertet sie als Zugriff, unabhängig davon, ob personenbezogene Daten im Spiel sind.
- Der Europäische Datenschutzausschuss zählt in seinen Leitlinien 2/2023 auch JavaScript-basierte Abfragen und Tracking-Pixel ausdrücklich zum Anwendungsbereich der Cookie-Regel. Cookielos heißt also nicht automatisch einwilligungsfrei.
In Frankreich ist die Lage anders: Die CNIL erlaubt Reichweitenmessung ohne Einwilligung, wenn sie eng konfiguriert ist und nur anonyme Statistiken liefert. Matomo lässt sich nach eigener Angabe so einstellen. In Deutschland empfiehlt Matomo dagegen selbst, JavaScript-Tracking bis zu einer Klärung durch die Aufsicht als einwilligungspflichtig zu behandeln. Klar außerhalb von § 25 liegt danach nur die serverseitige Auswertung, etwa von Webserver-Logs.
Was das für Ihr Consent-Setup heißt
Die wichtigste Konsequenz: Optimieren Sie Ihr Setup nicht auf eine Lockerung, die vielleicht kommt, sondern auf das Recht, das heute gilt. Konkret:
- Ablehnen so einfach wie Zustimmen. Der Omnibus will die Ein-Klick-Ablehnung ausdrücklich festschreiben. Schon heute muss eine Einwilligung aber freiwillig sein, und wer „Alle akzeptieren“ prominent und „Ablehnen“ versteckt anbietet, riskiert, dass sie nicht wirksam ist. Das Problem besteht also jetzt, nicht erst nach der Reform.
- Datensparsam messen. Eigener Server statt Drittanbieter, gekürzte IP-Adressen, kurze Löschfristen und keine Weitergabe der Daten. Das ist unter jeder denkbaren Fassung des Omnibus der richtige Ausgangspunkt, weil die geplante Ausnahme genau solche Messung für den eigenen Zweck betrifft.
- Analyse sauber einordnen. Mit Einwilligung messen, in einer eng begrenzten Konfiguration nur nach Rücksprache mit Ihrer Datenschutzberatung ohne Einwilligung, oder serverseitig über Logs. Unser Artikel zu Matomo ohne Cookies zeigt die Einstellungen im Detail.
- Das Setup umbaufähig halten. Bauen Sie Ihre Einwilligungslogik so, dass die Analyse an einer Stelle hängt: eine Einstellung, die entscheidet, ob Matomo erst nach Zustimmung misst. Kommt eine Ausnahme für Reichweitenmessung, ist das dann eine Konfigurationsänderung statt eines Umbaus.
Zweigleisig zu planen heißt also nicht, zwei Setups zu betreiben. Es heißt, heute sauber nach geltendem Recht zu arbeiten und das Setup so zu bauen, dass es eine spätere Lockerung leicht mitgehen kann.
Wie gehen Sie mit dem Digital Omnibus um: Planen Sie schon darauf hin, oder warten Sie ab, was am Ende beschlossen wird? Wenn Sie Ihr Matomo-Setup auf den Prüfstand stellen möchten, sprechen Sie uns an.