Cookie-Banner nerven Besucher und kosten Daten: Wer ablehnt, fehlt in der Statistik. Kein Wunder, dass viele Betreiber fragen, ob sich Matomo ohne Cookies betreiben lässt. Technisch lautet die Antwort ja: Matomo bietet dafür gleich mehrere Einstellungen. Rechtlich ist die Sache in Deutschland aber komplizierter, als der Begriff „cookielos“ vermuten lässt.
Dieser Artikel zeigt, welche Einstellung was bewirkt, was ohne Cookies an Genauigkeit verloren geht, wie ein Widerspruch technisch funktioniert und wo die Grenzen liegen. Er ist eine technische Einordnung, keine Rechtsberatung.
Drei Einstellungen und was sie bewirken
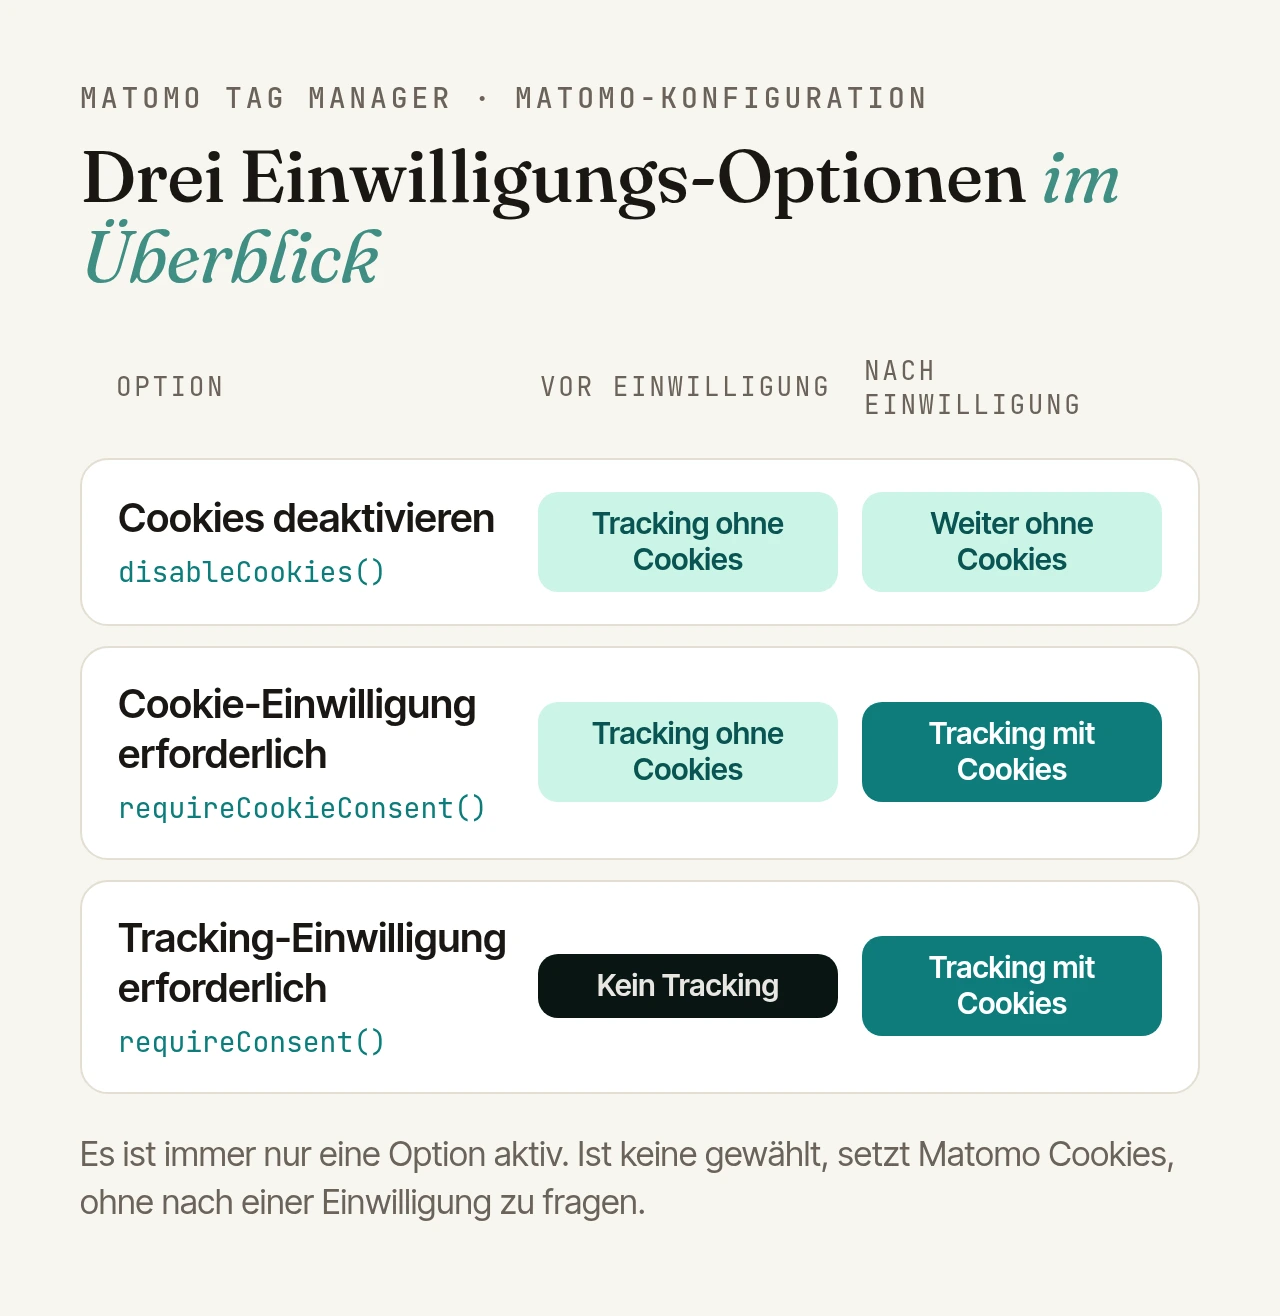
In der Matomo-Konfiguration des Tag Managers gibt es drei Einwilligungs-Optionen, von denen immer nur eine aktiv sein kann. Im JavaScript-Tracker entsprechen sie drei Funktionen:
- Cookies deaktivieren (
disableCookies()): Matomo setzt keine Tracking-Cookies und löscht vorhandene, selbst dann, wenn ein Besucher Cookies zugestimmt hat. Gemessen wird weiter, nur ohne Cookies. - Cookie-Einwilligung erforderlich (
requireCookieConsent()): Matomo misst zunächst ohne Cookies und setzt sie erst, wenn Ihre Seite die Einwilligung meldet: für den aktuellen Seitenaufruf mitsetCookieConsentGiven(), dauerhaft mitrememberCookieConsentGiven(). - Tracking-Einwilligung erforderlich (
requireConsent()): Bis zur Einwilligung sendet Matomo gar nichts.
Ist keine der drei Optionen gewählt, setzt Matomo Cookies, ohne nach einer Einwilligung zu fragen. Wer sicherstellen will, dass auf einer Instanz nie Cookies entstehen, kann das zusätzlich serverseitig erzwingen: In den Datenschutz-Einstellungen lässt sich Tracking ohne Cookies erzwingen.
Was ohne Cookies ungenauer wird
Ohne Cookie erkennt Matomo zusammengehörige Seitenaufrufe über eine sogenannte config_id. Sie ist ein Hash aus Betriebssystem, Browser, Browser-Plugins, IP-Adresse und Browsersprache, gemischt mit einem zufälligen Tageswert, für jede Website verschieden und spätestens nach 24 Stunden neu. Standardmäßig ordnet Matomo Anfragen nur innerhalb von 30 Minuten demselben Besuch zu.
Die meisten Berichte funktionieren damit unverändert: Seitenaufrufe, Einstiegsseiten, Herkunft des Besuchs, Ziele innerhalb eines Besuchs. Ungenau oder leer werden dagegen alle Auswertungen, die einen Menschen über mehrere Besuche hinweg verfolgen:
- eindeutige, neue und wiederkehrende Besucher,
- die Zuordnung einer Conversion zu einem früheren Kanal (sie zählt nur für den Besuch, in dem sie passiert),
- Multi-Attribution und Kohorten,
- Tage seit dem letzten Besuch, Besuche bis zur Conversion und ähnliche Kennzahlen.
Kurz gesagt: Sie zählen Besuche, nicht Menschen. Für viele Websites reicht das völlig, für Shops mit langen Kaufentscheidungen eher nicht.
Die Grenze: cookielos heißt nicht einwilligungsfrei
§ 25 des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG, bis Mai 2024 TTDSG) verlangt eine Einwilligung, wenn Informationen auf dem Endgerät gespeichert oder von dort ausgelesen werden, es sei denn, das ist für den ausdrücklich gewünschten Dienst unbedingt erforderlich. Cookies sind nur ein Fall davon.
Die deutschen Aufsichtsbehörden legen das streng aus:
- Nach der Orientierungshilfe der Datenschutzkonferenz (2024) gilt § 25 unabhängig davon, ob personenbezogene Daten im Spiel sind. Eine pauschale Freistellung für Reichweitenmessung enthält sie bewusst nicht.
- Der Landesbeauftragte in Baden-Württemberg sieht in IP-Adresse und User-Agent, die der Browser ohnehin mitschickt, keinen Zugriff, wohl aber, wenn JavaScript etwa die Bildschirmauflösung ausliest.
- Der Bundesdatenschutzbeauftragte hält den Einsatz von Matomo auf Websites von Bundesbehörden grundsätzlich für einwilligungsbedürftig und wertet gekürzte IP-Adressen nur als pseudonymisiert.
Matomo selbst ordnet Deutschland als strenges Land ein. Klar außerhalb des TDDDG liegen laut Matomo nur serverseitige Verfahren wie die Auswertung von Webserver-Logs. Für das JavaScript-Tracking empfiehlt Matomo, bis zu einer Klärung durch die Aufsicht von einer Einwilligungspflicht auszugehen. Eine sehr enge Konfiguration ohne Einwilligung hält Matomo nur nach Rücksprache mit Ihrer Datenschutzberatung für denkbar: anonymisiert, ohne Cookies, rein passives JavaScript und mit vollständig deaktivierter Browser-Feature-Erkennung.
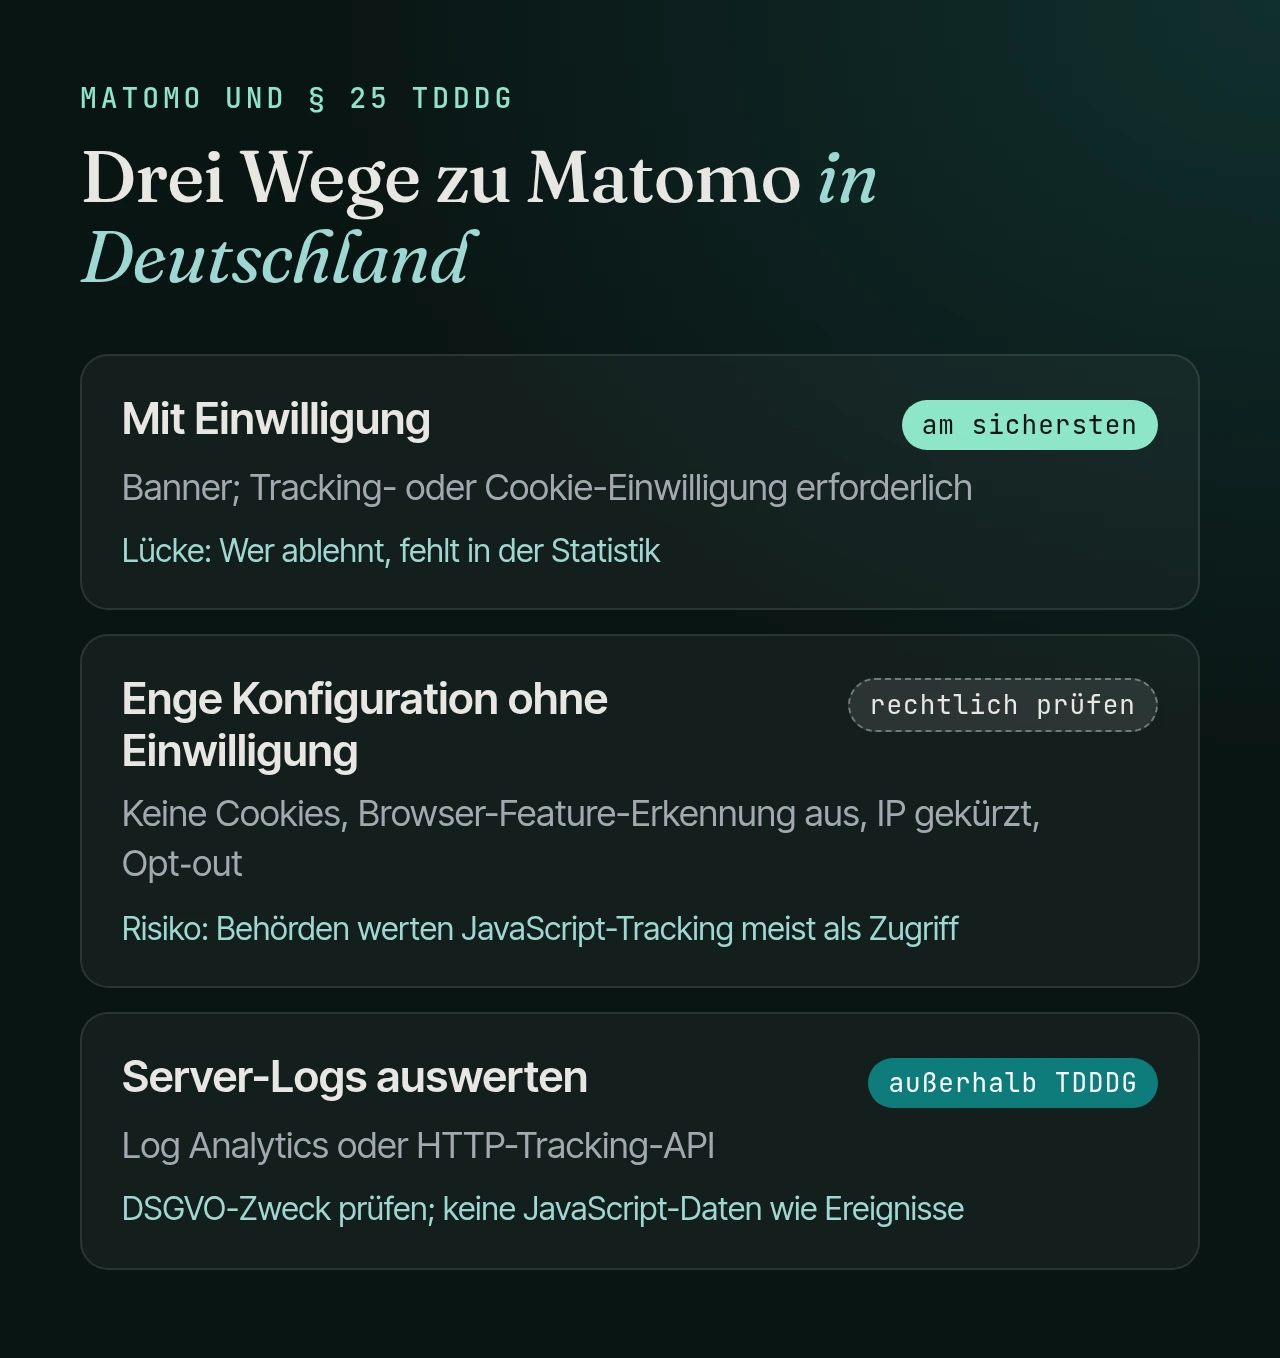
Die Browser-Feature-Erkennung ist dabei der oft übersehene Punkt. Standardmäßig liest der Tracker Bildschirmauflösung und Browser-Plugins aus. Mit disableBrowserFeatureDetection() (im Tag Manager eine eigene Checkbox) unterbleibt das. Matomo hat die Funktion ausdrücklich mit Blick auf § 25 eingeführt. Zwei Details: Die Option „Cookie-Einwilligung erforderlich“ allein lässt die Erkennung eingeschaltet, und sobald Ihre Seite eine Einwilligung meldet, schaltet Matomo sie wieder ein.
IP-Kürzung und Löschfristen
Unabhängig vom Weg gehören zwei Einstellungen in jede datenschutzbewusste Instanz:
- IP-Adressen kürzen: Standardmäßig maskiert Matomo 2 Bytes (aus 198.51.100.123 wird 198.51.0.0); möglich sind 1, 2 oder 3 Bytes oder die vollständige Entfernung. Separat legen Sie fest, ob auch Geolokalisierung und
config_idnur die gekürzte Adresse verwenden. Denken Sie an die Logs Ihres Webservers: Dort stehen die vollständigen Adressen weiterhin. - Rohdaten löschen: Unter „Regelmäßig alte Rohdaten löschen“ geben Sie eine Frist in Tagen an. Matomo empfiehlt, detaillierte Logs nur drei bis sechs Monate aufzubewahren; die zusammengefassten Berichte bleiben erhalten.
Opt-out: der Widerspruchs-Schalter
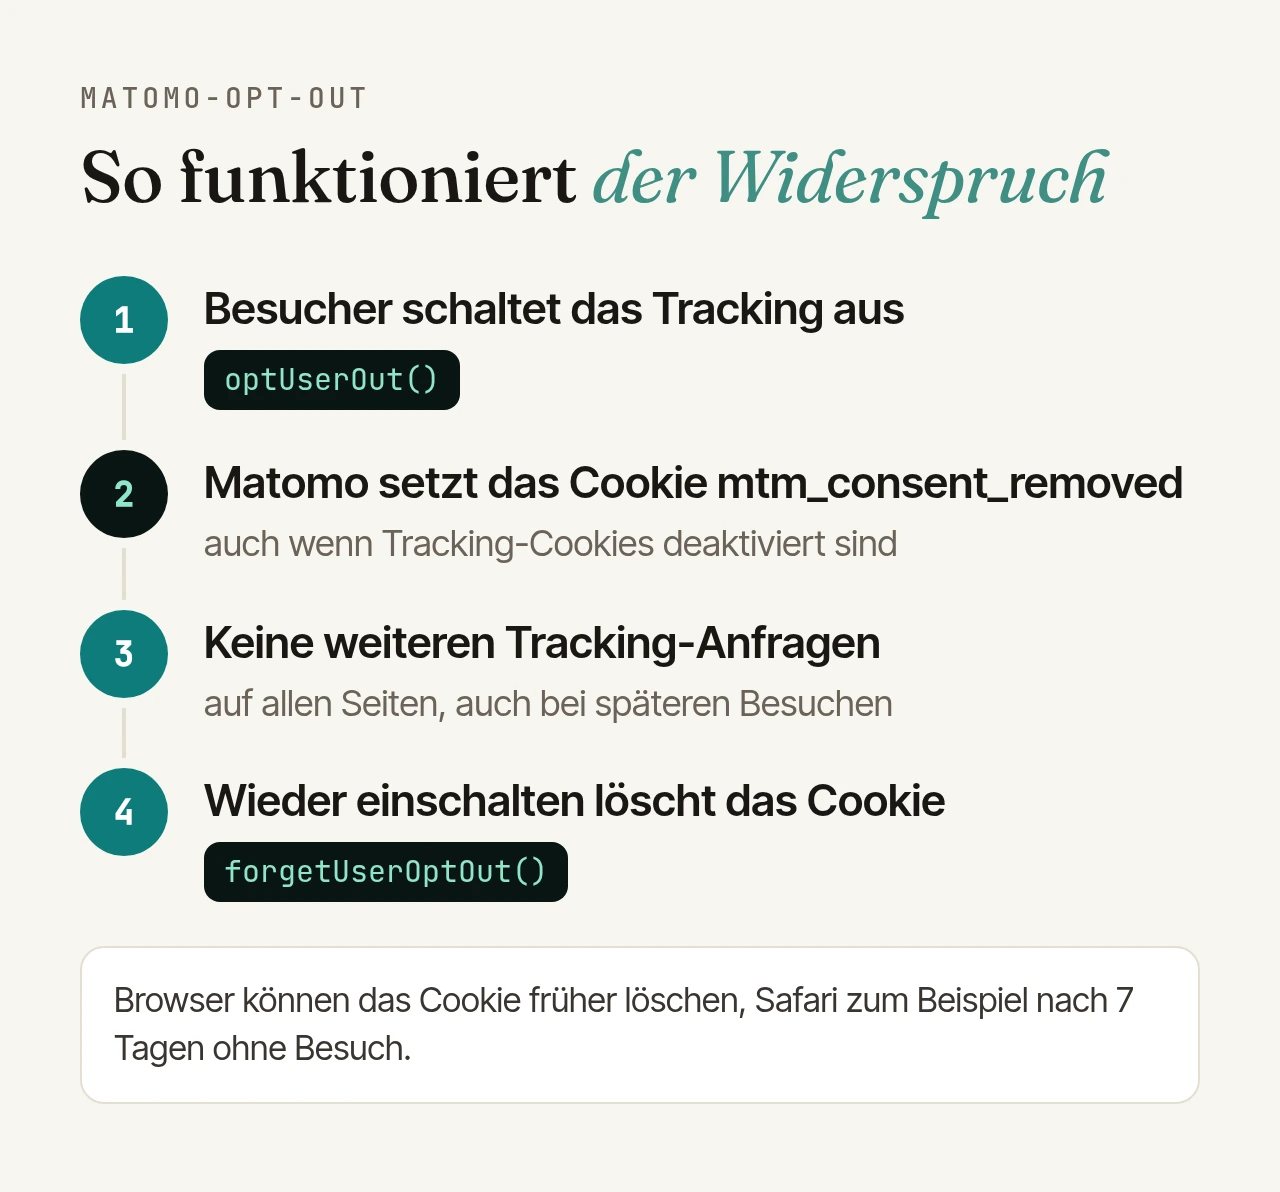
Wo ohne Einwilligung gemessen wird, brauchen Besucher eine einfache Möglichkeit zu widersprechen. Matomo bringt dafür fertige Opt-out-Formulare mit (in den Datenschutz-Einstellungen); über die JavaScript-API lässt sich auch ein eigener Schalter bauen:
const trackers = window.Matomo?.getAsyncTrackers?.() ?? [];
trackers.forEach((tracker) => tracker.optUserOut());       // widersprechen
trackers.forEach((tracker) => tracker.forgetUserOptOut()); // wieder zulassen
Der Widerspruch landet im Cookie mtm_consent_removed. Es enthält keine Kennung, ist für alle Besucher gleich und wird von Matomo als technisch notwendig eingestuft. Wichtig für cookielose Setups: Matomo setzt dieses Cookie auch dann, wenn Tracking-Cookies deaktiviert sind. Das haben wir im Browser nachgeprüft. Danach gehen keine Tracking-Anfragen mehr hinaus, auch nicht bei späteren Besuchen.
Eine Einschränkung bleibt: Browser löschen Cookies nach eigenen Regeln, Safari zum Beispiel nach sieben Tagen ohne Besuch. Dann ist auch der Widerspruch weg. Und Matomo weist darauf hin, dass ein Opt-out nur dort genügt, wo keine Einwilligung erforderlich ist.
Tag Manager und Content Security Policy
Setzt Ihre Website eine strenge Content Security Policy ein, blockiert sie das übliche Tag-Manager-Snippet, weil es als Inline-Skript eingebunden wird. Die Lösung: das Snippet in eine eigene Skriptdatei verschieben und die Adresse Ihrer Matomo-Instanz an drei Stellen freigeben:
script-src  'self' https://analytics.example.org
connect-src 'self' https://analytics.example.org
img-src     'self' data: https://analytics.example.org
script-src erlaubt Container und Tracker, connect-src die Tracking-Anfragen per Beacon oder XHR, img-src den Rückfall über ein Zählpixel.
Checkliste
- Rechtliche Einordnung klären: In Deutschland im Zweifel mit Einwilligung messen; eine Konfiguration ohne Einwilligung nur nach Rücksprache mit Ihrer Datenschutzberatung.
- Option im Tag Manager bewusst wählen und nicht „keine“ lassen.
- Browser-Feature-Erkennung deaktivieren, wenn ohne Einwilligung gemessen wird.
- IP-Kürzung einstellen und auch für die Anreicherung verwenden, Webserver-Logs mitdenken.
- Rohdaten-Löschung einschalten; drei bis sechs Monate sind ein guter Richtwert.
- Opt-out anbieten und mit deaktivierten Tracking-Cookies testen.
- Datenschutzerklärung anpassen: Zweck, Rechtsgrundlage, erfasste Daten, Speicherdauer, Widerspruch.
- Im Browser prüfen: keine
_pk_*-Cookies, nach dem Widerspruch keine Tracking-Anfragen mehr.
Dieser Artikel ist keine Rechtsberatung. Für die Bewertung Ihrer konkreten Konfiguration wenden Sie sich an Ihre Datenschutzberatung.
Wenn Sie Matomo nicht selbst betreiben möchten: Wir betreiben Ihre Instanz in deutschen Rechenzentren, mit Updates, Backups und Monitoring.