Am 21. Oktober 2026 hat das BSI einen IT-Sicherheitshinweis zu zwei Schwachstellen in PHP veröffentlicht, CVE-2026-109618 und CVE-2026-109619, in Berichten auch „PHP2Shell“ genannt. Beide sind nach CVSS 4.0 mit 9,2 von 10 Punkten bewertet: Angreifer können aus der Ferne Code auf Webservern ausführen, ohne Anmeldung und ohne Zutun eines Nutzers. Das BSI stuft die Lage als „Orange“ ein, die dritte von vier Stufen, das heißt: Maßnahmen müssen unverzüglich ergriffen werden. Matomo ist eine PHP-Anwendung. Wer Matomo selbst betreibt, sollte PHP jetzt aktualisieren.
Was das BSI und PHP melden#
- Betroffen sind alle PHP-Versionen bis mindestens PHP 5, so das BSI unter Berufung auf CERT-EU. PHP selbst nennt alle Installationen, die Webanfragen beantworten: PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Das größte Risiko sieht PHP bei mod_php. Dort gibt es einen nachgewiesenen Exploit: Eine Anfrage ohne Anmeldung kann den Angriff auslösen, bevor überhaupt Code der Anwendung läuft.
- Die Updates sind da: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 vom 21. Oktober schließen beide Lücken. Linux-Distributionen haben die Patches vorab erhalten und liefern eigene Pakete aus. Eine vollständige Abhilfe ohne Update gibt es laut PHP nicht.
- Ältere Versionen: PHP 8.1 und älter bekommen vom PHP-Projekt keine Updates mehr, manche Distributionen liefern die Korrekturen nach. PHP 8.2 erhält nur noch bis zum 31. Dezember 2026 Sicherheitsupdates.
- Schnelle Angriffe erwartet: Zum Zeitpunkt der Warnung kannte das BSI noch keine Angriffe, aber unbestätigte Berichte über Exploits. Es hält eine breite Ausnutzung innerhalb weniger Stunden nach Erscheinen der Patches für wahrscheinlich, auch weil KI-gestützte Werkzeuge Patches schnell auswerten.
Warum Matomo auf eigenem Server besonders gefordert ist#
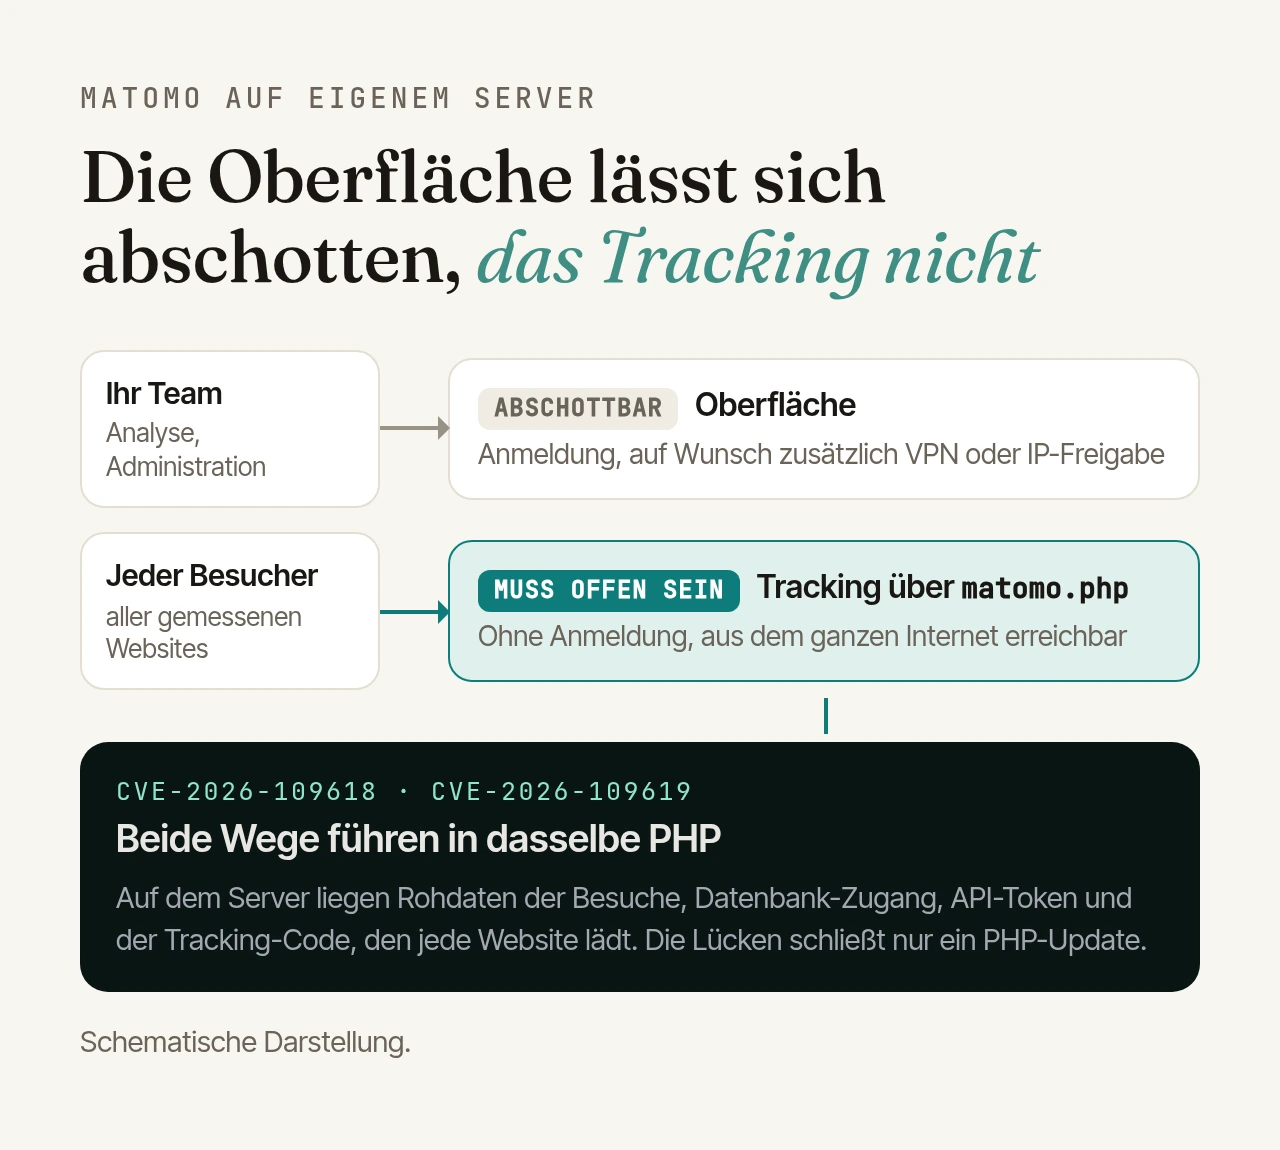
Viele Webanwendungen lassen sich hinter einem VPN oder einer IP-Freigabe verstecken, und das BSI empfiehlt, den Zugriff auf Webanwendungen so restriktiv wie möglich zu gestalten. Bei Matomo geht das nur für die Oberfläche. Der Tracking-Endpunkt matomo.php muss für jeden Besucher jeder gemessenen Website erreichbar sein, ohne Anmeldung und aus dem ganzen Internet, sonst kommt kein Tracking an. Genau solche Anfragen ohne Anmeldung nutzen die neuen Lücken aus, und sie landen im selben PHP wie die Oberfläche.
Dazu kommt, was auf einem Matomo-Server liegt: die Rohdaten aller Besuche, die Zugangsdaten zur Datenbank in der config.ini.php, API-Token und der Tracking-Code, also matomo.js und die Container des Tag Managers, den alle gemessenen Websites laden. Wer den Server übernimmt, kann diesen Code verändern und so Schadcode auf sämtlichen Websites ausspielen.
Was Sie jetzt tun sollten#
- Die richtige Version prüfen:
php -vauf der Kommandozeile kann eine andere Version zeigen als die, mit der PHP-FPM oder Apache laufen. In Matomo steht die Version unter Administration › Diagnose › Systemprüfung. Distributionen patchen oft per Backport, dann zählt der Sicherheitshinweis der Distribution, nicht die Versionsnummer. - Aktualisieren: über die Paketverwaltung, das Hosting-Panel oder neu gebaute Container-Images.
- Dienste neu starten: PHP-FPM und Apache laufen bis zum Neustart mit der alten Version weiter. Prüfen Sie danach auch das PHP, mit dem der Cronjob für die Archivierung läuft.
- Nicht sofort möglich? Die Workarounds aus dem PHP-Hinweis ersetzen kein Update. Das BSI nennt dann als Ausweg, den Server bis zum Update vorübergehend vom Internet zu trennen. Bei Matomo kostet das die Tracking-Daten dieser Zeit, ist aber besser als ein übernommener Server.
- Auf Spuren prüfen: Unter Systemprüfung › Dateiintegrität meldet Matomo unerwartete Dateien. Kontrollieren Sie außerdem Hauptadministratoren, neue API-Token, Cronjobs und neue PHP-Dateien im Web-Verzeichnis.
- Alte PHP-Versionen ablösen: PHP 8.1 und älter bekommen keine Updates mehr, PHP 8.2 nur noch bis Jahresende. Prüfen Sie vor dem Wechsel, ob Matomo und Ihre Plugins mit der neuen Version laufen. Matomo 6 verlangt mindestens PHP 8.1. Wählen Sie beim Wechsel aber eine Version, die noch Sicherheitsupdates bekommt, also PHP 8.3 oder neuer, mehr dazu in unserer Upgrade-Checkliste für Matomo 6.
Eine ausführlichere Anleitung für Matomo-Server finden Sie bei unserer Schwestermarke sonora: PHP2Shell: Matomo-Server jetzt aktualisieren.
So halten wir es bei unseren Kunden#
Bei den Matomo-Instanzen, die wir selbst hosten, gehört genau das zu unserer Arbeit: Sicherheitsupdates für PHP, Matomo und den Server spielen wir ein, ohne dass Sie etwas tun müssen. Wie schnell, richtet sich nach dem Schweregrad, kritische Lücken wie diese schließen wir sofort. Für Server, die wir im SLA-Betrieb betreuen, gelten die vereinbarten Fristen.